H3C《高性能园区网络》
IToIP面向服务的解决方案
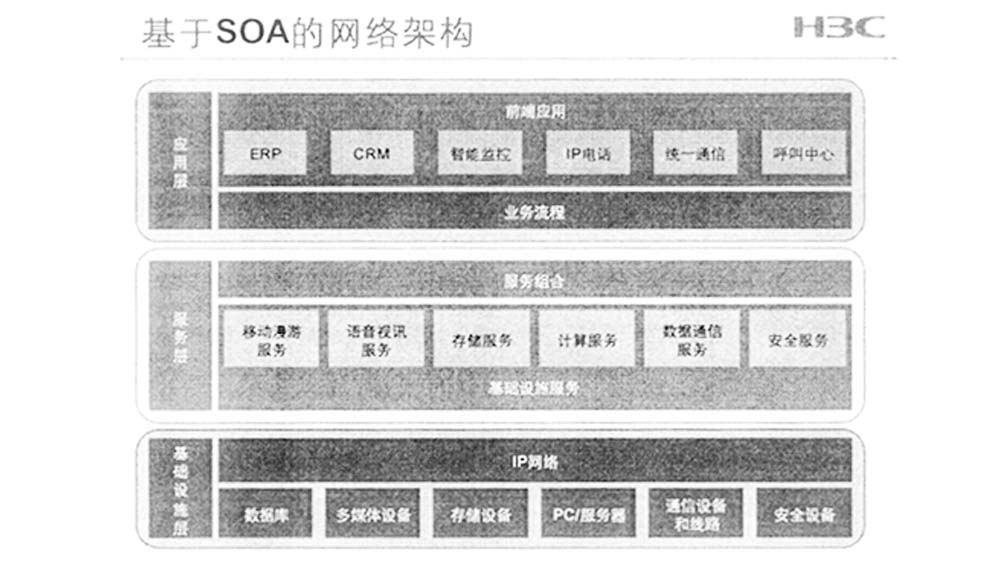
SOA(Service Oriented Architecture,面向服务的体系结构)是-种定义和提供IT基础设施的方式。体现SOA思想的企业级T系统设计,应允许不同应用功能或应用系统之间共享数据、资源和能力,参与业务流程,无论它们各自背后使用的是何种软件和硬件。
基于SOA的网络架构将企业IT系统划分成若干层次:
-
基础设施层: 在这一层中,分布与各个逻辑和物理位置的资源通过统一而标准化的计算机网络被连接起来,形成IT系统的基础设施。所有资源在任意地点都可以被随时访问。
-
服务层: 这一层将基础的设施和资源结合起来,形成一系列灵活而相对独立的基础设施服务,例如计算服务、安全服务、存储服务等。基础设施服务不包含业务逻辑,其提供的是非业务性的功能。若干基础设施服务可以进一步形成服务组合。一个服务组合可以实现一项组合的业务任务。任何新的业务任务均可以方便地由基础设施服务组合而成,而无须改变已有的服务组合。
-
应用层: 企业的业务流程实际上可以由一系列的业务任务或复合业务任务构成,也就是说,任何复杂应用均可以通过调用一系列服务组合接口来实现。
依托SOA思想设计的企业级网络系统,允许灵活、快速、高效地构建企业智能应用,能快速适应企业业务流程的变化。
为解决IT系统和计算机网络发展过程中面临的种种挑战,H3C在2004年提出了NGeN(下一代e网)架构。基于这个架构,H3C不断完善IP基础网络、IP通信、IP管理、IP存储等解决方案板块,最终形成完全基于IP技术的新一代T解决方案一ToIP(IT on IP)
IToIP是SOA核心思想的一种表现形式。ITolP通过一个开放的架构把先进的技术及客户需求统一为一个整体,使技术手段及商业方法最终都能服务于用户及合作伙伴,所有这些都能最大限度地满足用户的业务需求。
IToIP解决方案要求对IT基础架构进行整合。其含义是基于IP技术搭建统一的IT基础架构平台,以IP网络为基础,消除异构系统带来的信息鸿沟,整合IP存储、安全、多媒体等各种服务,实现IT基础设施的构件化和资源化。
IToIP以智能的业务管理衔接应用与IT基础平台,从而实现基于业务的底层资源配置和管理。IToIP以开放架构完成IT应用层和T基础资源层的完美对接,使得IT系统真正成为用户的价值平台。
当今的IT系统建设进入整合时代,需求的重心从单系统的性能转向跨系统的性能、连通业务互动。依托IP网络融合T 基础架构,提供整合平台,实现基础架构资源化,基于应用灵活组织IT资源来支撑复杂多变的业务,这些已经成为T系统建设中普遍认同的理念。IToIP解决方案指明了实现这一目标的途径,给出了达到这样目标的方案,使组织机构得以全面而系统地规划,并有序而分步地部署IT系统。
层次化网络模型
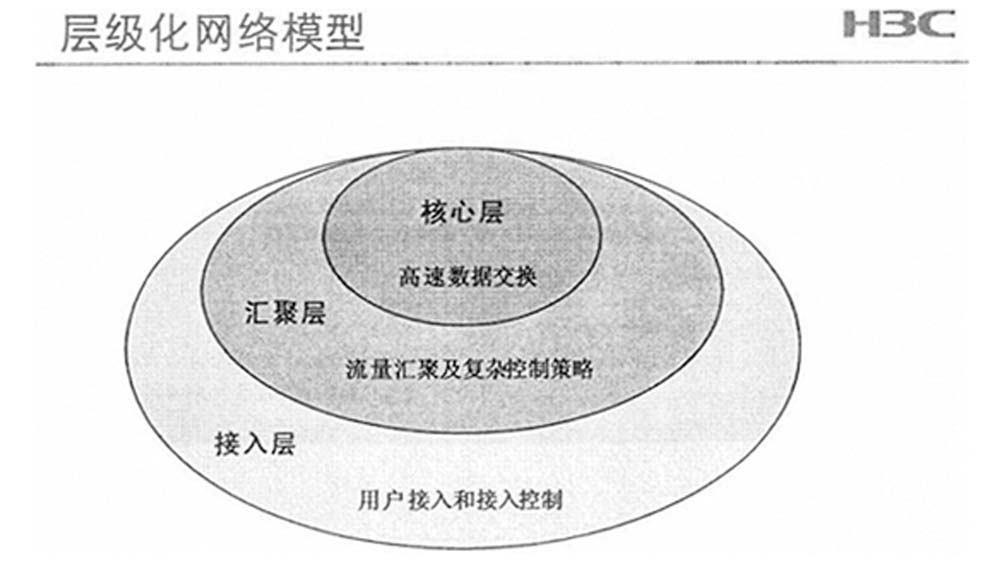
现代网络设计普遍采用了层级化网络模型。层级化网络模型将网络划分为三层,在层级化网络模型中,每一层都定义了特定而必要的功能,通过各层功能的配合,可以构建一个功能完善的IP网:
-
接入层:这一层提供丰富的端口,负责接入工作组用户,使其可以获得网络服务。接入层还可以对用户实施接入控制
-
汇聚层:这一层通过大量的链路连接接入层设备,将接入层数据汇集起来。同时,这一层依据复杂的策略对数据、信息等实施控制。其典型行为包括路由聚合和访问控制等
-
核心层:这一层是网络的骨干,主要负责对来自汇聚层的数据进行尽可能快速的交换。
理论上,即使目前最大规模的网络,其网络设计也不超过3个层次。小型或者中型网络设计可以根据情况合并某些层次的功能,将网络层次减少到1~2层。
接入层
接入层处于网络的最底层,负责接入终端用户。接入层为用户提供网络的访问接口,是整个网络的对外可见部分,也是用户与网络的连接场所。因此接入层应具有种类丰富的大量端口,提供强大的接入能力。接入安全性也是一个必须考虑的因素。
一方面,如果接入层设备或链路出现故障,只会对设备接入的用户造成影响,影响范围较小;另一方面,接入层设备和连接数量相对较多,用户设备数量也比较多,不使于一一实现设备和链路冗余。因此,通常不考虑接入层设备和链路的冗余性。当然,如果接入层设备接入了重要用户或服务器,可以采用链路或设备元余来提高其可靠性。
另外,由于接入层是用户与网络的接入点,也是入侵者试图闯入的地方,因此可以在访问接入层实施安全接入控制策略,以保障网络的安全。例如通过802.1这样的端口安全技术防止非法用户接入网络,或采用包过滤技术过滤伪造源地址的数据包,阻止利用伪造地址方式实施的攻击。
在接入层还可以实现对数据的分类和标记。接入层直接为用户提供多样的服务,在用户数据进入网络时,可以立即控制其流量,进行基于策略的分类,并给以适当的标记。这样网络中的其它设备就可以根据这些标记直接为这些数据提供适当的QoS(Quality of Service,服务品质)服务。
汇聚层
汇聚层处于三层结构的中间。汇聚层设备是大量接入层设备的集中点,负责汇集来自接入层的数据,并对数据和控制信息进行基于策略的控制。
汇聚层从位置上处于核心层与接入层的分界,面对大量来自接入层的链路,汇聚层必须将其数据汇聚在一起,通过少量的高速链路传递给核心层。这样可以减少昂贵的高端设备接口,提高网络转发效率。
如果不采用冗余设计,则某台汇聚层设备或某条汇聚层链路的失效将导致其下面连接的所有接入层设备用户无法访问网络。因此,汇聚层设备的可靠性较为重要。考虑到成本因素,汇聚层往往采用中端网络设备,并采用冗余链路连接核心层和接入层设备,提高网络可靠性。必要时也可以对汇聚层设备采用设备冗余的形式提高可靠性。
汇聚层还负责实现网络中的大量复杂策略,这些策略包括路由策略、安全策略、QoS策略等等。通过适当的地址分配并在汇聚层实行路由聚合,可以减少核心层设备的路由数量,并以汇聚层为模块,对核心层实现网络拓扑变化的隔离,这不但可以提高转发速度,而且可以增强网络的稳定性。在汇聚层配置安全策略可以实现高效部署和丰富的安全特性。基于接入层设备提供的数据包标记,汇聚层设备可以为数据提供丰富的QoS服务。
核心层
核心层处于网络的中心,负责对网络中的大量数据流量进行高速交换转发。网络中各部分之间互相访问的数据流都通过汇聚层设备汇集于核心层,核心层设备以尽可能高的速度对其进行转发。
核心层的性能会影响整个网络的性能,核心层设备或链路一旦发生故障,整个网络就面临瘫疾的危险。因此在选择核心层设备时,不仅要求其具有强大的数据交换能力,而且要求其具有很高的可靠性。通常应选择高端网络设备作为核心层设备。这不仅是因为高端设备的数据处理能力强,转发速度高,也是因为高端设备本身通常具有高可靠性设计。高端网络设备的主要组件通常都采用冗余设计,例如采用互为主备的双处理板、双交换网板、双电源等,确保设备不易宕机。而核心层链路多采用高速局域网技术,确保较高的速率和转发效率。
为了确保核心网络的可靠性,可以对核心层设备和链路实现双冗余甚至多元余,实现网状环型,或部分网状拓扑。即对核心层设备和链路一律增加一个以上的备份,一旦主用设备整机或主用链路出现故障,立即切换到备用设备或备用链路,确保核心层的高度可靠性。
由于网络策略对网络性能会产生不可避免地影响,因此在核心层中不能部署过多或过于复杂的策略。通常在核心层较少采用任何降低核心层设备处理能力,或增加数据包交换延迟时间的配置,尽量避免增加核心层路由器配置的复杂程度。通常只根据汇聚层提供的信息进行数据转发。
层级化网络模型的引入具有以下优点:
- 网络结构清晰化:网络被分为具有明确功能和特性的三个层次,使原本复杂无序的网络结构显得更加清晰,易于理解和分析。
- 便于规划和维护:清晰的结构和明确的功能特性定义使网络的规划设计更加合理,管理维护更加方便。
- 增强网络稳定性:三个层次之间各有分工,彼此相对独立,网络变化和故障的影响范围可以被降至最低,网络稳定性大大增强
- 增强网络可扩展性:层级化网络模型使网络性能大大提高,功能分布更为合理,大大增强了网络的扩展能力。
H3C企业网结构
典型的企业网由下列部分组成:
- 园区网: 园区网通常是大型企业网络的核心,每个园区包括若干建筑物。园区网通常采用包括核心层、汇聚层和接入层在内的3层网络结构。园区每一建筑内的网络都包括汇聚层和接入层,在汇聚层采用性能较高的三层交换机实现建筑内的汇聚:在接入层使用楼层交换机连接到桌面计算机。各建筑网络通过高速局域网技术连接到高性能的园区网核心层设备上。园区网之间通过高速城域网或广域网进行连接。
- 大型分支机构网: 这种机构通常是区域性的行政中心,可能独占一栋大楼或占据大楼中的多个楼层。其自身可能采用2~3层网络结构。其接入层和汇聚层与园区内的建筑网类似。大型分支机构网通常需要使用性能较好、可靠性较高、支撑业务较丰富的路由器,通过高速专线连接到核心园区网。
- 中型分支机构网: 多个中型分支机构,可能独占一个楼层或几个办公室。通常采用包括汇聚层和接入层的2层网络结构,使用中低端网络设备,通过专线连接到核心园区网或大型分支机构网。
- 小型分支机构网和远程/分布式办公人员: 可能是拥有几个人员的一个办公室,或在家中办公的SOHO人员,或出差在外的移动办公人员等。这些人员根据其需求通过拨号VPN等技术连接到园区网或适当的分支机构。小型分支机构可能部署一台路由器和简单的局域网,SOHO和移动办公人员则直接使用其桌面PC或便携式计算机。
- 数据中心: 由高性能存储设备和服器群构成,通常在物理上位于园区网或大型分支机构中,使用高速以太网技术连接到网络骨干。
典型大型企业网以园区网为核心。
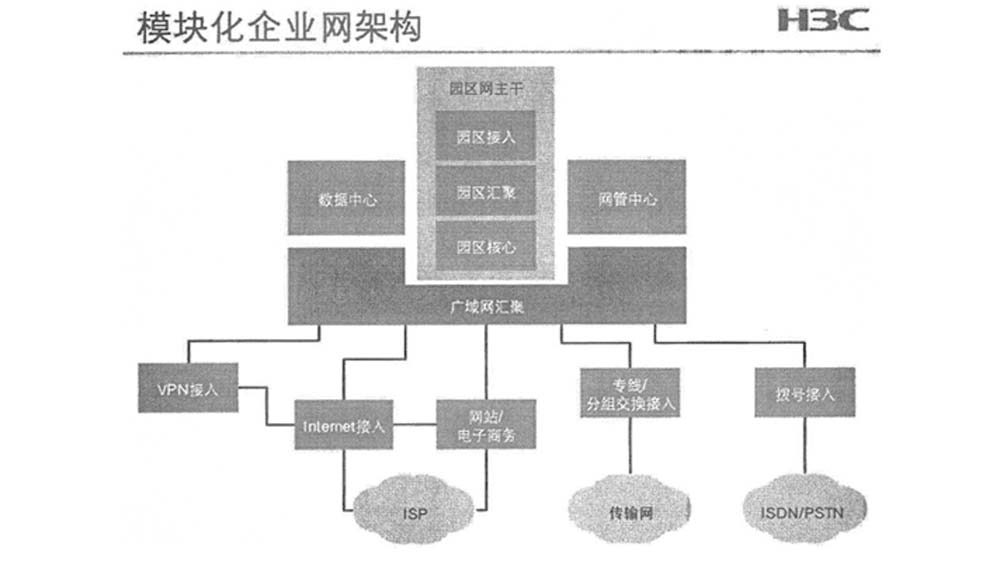
根据网络各部分功能和特点的不同,企业网可以被划分为下列模块:
园区网主干: 提供园区各个信息点的接入,并作为整个企业网的核心,提供其他各个模块的互联。此模块又可分为下列子模块:
-
园区网接入: 这一模块实际上分散于园区各建筑内,因此也称为建筑接入模块。它负责采对园区用户提供接入。这一模块需提供充足的端口密度、丰富的端口类型、高接入带宽、准确的用户数据类型识别、完善的接入控制等。
-
园区网汇聚: 这一模块实际上也分散于园区各建筑内,因此也称为建筑汇聚模块它负责汇集整个建筑内部的流量,将建筑内部网络与园区网核心连接起来。这一模块需提供足够高的带宽和交换性能,较高的冗余性和可靠性,以及充分的控制策略。
-
园区网核心: 这一模块不但是园区网的核心,而且通常是整个企业网的核心。它负责对来自各建筑网络、各分支机构、数据中心等各处的数据进行高速交换。这一模块需提供极高的带宽和交换性能,以及极高的冗余性和可靠性。
数据中心(Data Center,DC): 是各种IT应用业务的提供中心,可以包括服务器群(Server Farm)、存储设备群、灾备中心等。数据中心实现了企业数据的一致性,提供企业应用和数据的安全、高速、可靠、有效的访问。数据中心要求具备高可靠性、高可扩展性、高安全性、高带宽、高稳定性。数据中心通常通过多条高速冗余链路连接园区网核心,其要求具有高交换能力和突发流量适应能力,高密度千兆/万兆以太网接入,不间断转发能力,强大的安全控制能力等,对网络性能提出极高的要求
网管中心: 提供对整个企业网络配置、性能、故障、安全和记账的综合管理。其提供的功能包括拓扑探测、日志存储、自动告警、设备配置、性能监视等等。通常要求对全网被管理设备具有可达性,并需要严格的安全保障。
广域网汇聚: 负责将复杂多样的广域网和Internet接入模块与园区网主干连接起来。其性能直接影响广域网和Internet接入性能。这一模块需提供充足的速度和性能和充分的控制策略。
专线/分组交换接入: 此模块面向运营商传输网络,使用基于专线的 PPP 链路,顿中继/ATM等分组交换链路,以及基于租用光纤的高速城域网链路等,提供大中型分支机构的远程连接。此模块要求支持足够的传统广域网和城域网类型,提供充足的接口带宽。
拨号接入: 此模块通过运营商 PSTN/ISDN网络提供企业骨干网与中小型分支机构、SOHO和移动办公人员的低速连接。此模块要求提供足够的拨号端口数量,并加强包括身份验证在内的安全性。
VPN接入: 主要负责基于包括Internet在内的各种公共网络实现分支机构与企业骨干网的连通。此模块需配置复杂的VPN策略和路由策略等,因此需要支持多种VPN技术,并提供足够强大的接入安全性。
Internet 接入: 主要负责提供企业网用户对Internet的访问。要求提供充足的访问带宽,足够的Internet全局地址。其对安全性要求较高,需要防范来自Internet的各种潜在安全威胁。为确保不间断访问Internet的,往往需要通过多条链路或多ISP连接到Internet,以提高冗余性。
网站/电子商务: 此模块对位于企业内部和外部的用户提供Web服务,或基于Intermet实现电子商务业务。此模块处应具有充足的计算和存储能力之外,还要求对Intermet和数据中心都具备足够的连接带宽,其安全性要求和可靠性要求甚至超过Internet 接入模块的要求。
由于网络规模的扩大,网络复杂性的提高,单一的三层网络模型无法适应各种网络的规划设计。H3C模块化网络架构将复杂网络划分为若于边界清晰、功能明确的模块,任何规模的企业网都可以通过若干模块或子模块组合构建而成。这种架构在当今的网络建设中日益体现出其优势:
-
模块之间相互独立,对每一模块可以分别进行规划和部署,一个模块内部的变化不影响其他模块,便于设计部署和管理维护。
-
可以通过增删模块来方便地扩展或去除网络的功能,伸缩性强。
-
各模块流量类型和服务类型各不相同,便于控制流量,提供适当的服务
-
在每一模块内部,传统的层级化网络模型仍然有效,便于构建复杂的大规模网络。